Arquitetura e auditoria
Como é construído, e o que você pode auditar.
Não vendemos “segurança”: isso é trabalho de especialista, e não é o que somos. O que mostramos aqui é outra coisa: como o sistema é construído, e o que você mesmo pode auditar: quem fez o quê, quando e por quê. Sem selos, sem badges. Duas listas honestas: o que existe, e o que ainda não.
O que você pode conferir sozinho
- Onde ficam os dados do meu cliente?Doc. 8
- Isolados por organização. Nenhum dado de um escritório é acessível a partir de outro, e essa separação é imposta no banco de dados, não na aplicação. Não é uma promessa de segurança; é como o sistema é construído, e você pode verificar.
- Quem, dentro do meu escritório, pode ver o quê?Doc. 1
- Você decide, por caso. Marque um caso como Sigiloso e a classificação desce para tudo que pertence a ele, documentos, prazos, tarefas, financeiro. A permissão nunca depende de alguém lembrar de aplicá-la objeto por objeto.
- E quem, dentro do Meu Legal Ops, pode ver?
- A separação por organização vale também para nós. O acesso de operação é registrado e auditável. Quando a residência de dados e o DPA forem publicados, o compromisso passa a ser contratual, não apenas técnico.
- O que acontece quando um colaborador sai?Doc. 6
- O acesso é revogado; o trabalho permanece. Tarefas e prazos pertencem ao caso e ao responsável, não à pessoa que saiu. E cada mudança de permissão é um evento registrado, com quem, quando e por quê.
- Como sei que o registro não foi alterado depois?Doc. 6
- A trilha é somente anexação e encadeada por hash: cada evento sela o anterior. Você não precisa acreditar nisso. Dentro do modo auditor há um botão que verifica a cadeia inteira na hora e aponta o registro exato onde ela se rompe, se romper. A mesma verificação roda sozinha todo dia às 00:30, e uma quebra vira alerta na própria trilha.
- Consigo levar meus dados embora?Doc. 5
- A qualquer momento, sem pedir. Clientes, processos, tarefas, usuários e documentos em CSV. A porta de saída fica aberta por princípio, um escritório que fica por não conseguir sair não é cliente, é refém.
Arquitetura
Por que você pode acreditar nas respostas acima.
Confiança em software não vem de uma promessa, vem de ver como as peças se encaixam. Dois diagramas: o que acontece em cada escrita, e onde o dado descansa.
O caminho de uma escrita
Toda mudança no sistema passa pela mesma sequência. O evento de domínio é a fonte única, a trilha de auditoria, a linha do tempo e as notificações são projeções dele, não sistemas paralelos.
A entrada de auditoria é emitida junto com o evento, não depois, por isso não há como uma mudança acontecer sem ser registrada.
Onde o dado descansa
Cada camada isola a de baixo. O isolamento por organização é imposto no banco (RLS), não na aplicação, mesmo um erro de código não vaza dado entre escritórios.
O Doc. 8 aponta para a verificação de que essa separação é imposta pelo banco, e para o teste de CI que recusa qualquer tabela sem ela.
Implantado: verificável hoje
O que já existe.
- ✓Isolamento por organização. Row-Level Security em todas as tabelas multi-tenant, com FORCE RLS. A separação é imposta pelo banco de dados.
- ✓Verificação automatizada. A pipeline de CI recusa qualquer migração que deixe uma tabela sem proteção de tenant. O isolamento não depende de disciplina humana.
- ✓Sigilo em cascata. Casos Sigilosos ou Restritos propagam a classificação a tudo que lhes pertence.
- ✓Hierarquia de rank. Um usuário administra apenas quem está no seu nível ou abaixo. Ninguém se promove.
- ✓Auditores independentes. Perfis de auditor apartados dos papéis operacionais, em modo somente leitura. Quantos níveis, de um a três, é a única coisa que varia conforme o plano contratado.
- ✓Autenticação multifator. Exigida. Falhas de login não revelam se um usuário existe.
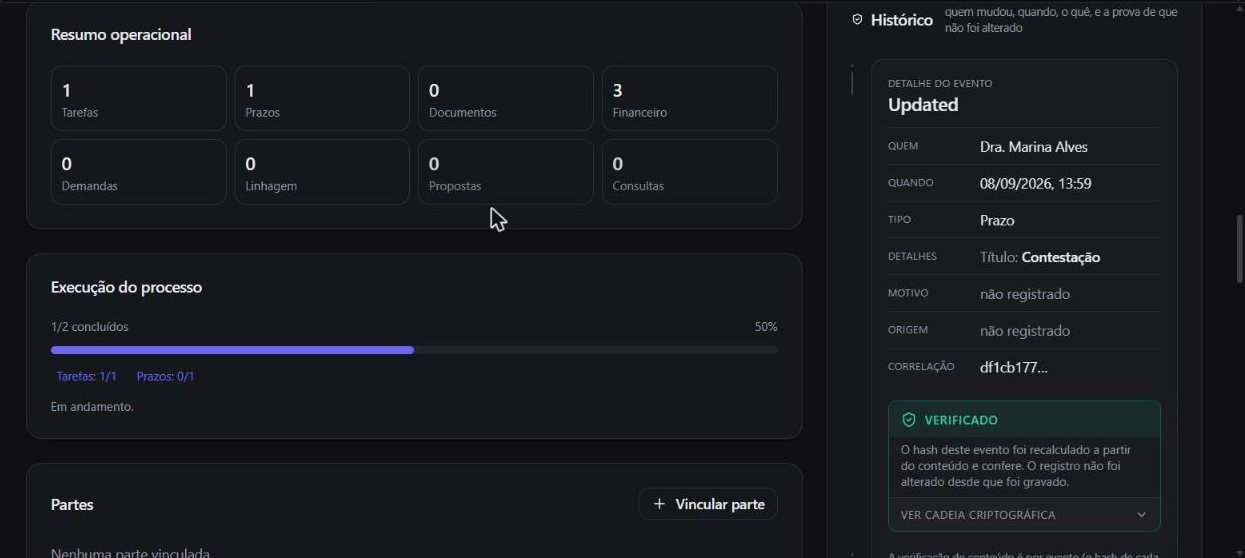
- ✓Log de auditoria imutável. Encadeado por hash. Cada evento registra quem, quando, o quê, o motivo e a origem, e o hash é recalculado a partir do conteúdo para provar que o registro não foi alterado.
- ✓Tela de auditoria. Ao entrar no modo auditor, uma aba própria abre o histórico auditável e permite percorrer evento a evento. Não é um log que só existe no banco: é uma tela que você abre e confere.
- ✓Retenção e prazo para migrar. Ao sair do plano, a conta continua acessível por 30 dias para exportar e migrar tudo, antes da eliminação definitiva. Retenção legal trava a exclusão do processo e de tudo que está ligado a ele, para preservar prova.
- ✓Exportação completa. Todos os seus dados, em CSV, a qualquer momento, escopados pelo sigilo, nunca pelo plano.
Ainda não: nomeado honestamente
O que ainda não fizemos.
A distância entre esta lista e a de cima é a única prova de confiança que temos. Um fornecedor que só mostra o que funciona está escondendo esta página.
- ⎈ Acordo de tratamento de dados publicado. O acordo está escrito, com anexo de descrição do tratamento e anexo de medidas técnicas, e aguarda revisão jurídica antes de ir ao ar. Até a publicação, o compromisso vale tecnicamente, não contratualmente.Doc. 9
- ⎈ Recuperação de desastre (PITR). Point-in-time recovery e plano de continuidade em implantação.
Uma capacidade verdadeira e invisível é, para fins públicos, falsa.
Nenhum selo de conformidade, certificação ou badge aparecerá aqui antes de corresponder a uma capacidade implantada e auditável. Quando um item sobe da lista de baixo para a de cima, ele ganha um lugar no Índice de Provas, e uma tela que você pode abrir sozinho.
Terceiros e LGPD
Onde os dados ficam e quem os processa.
- HospedagemAplicação, banco de dados PostgreSQL e armazenamento de arquivos operados pela Railway. É onde os seus dados ficam, e está dito aqui em vez de ficar como promessa vaga de residência.
- PagamentoProcessado pelo Stripe. Não recebemos nem guardamos dados de cartão.
- E-mailMensagens transacionais enviadas pela Resend.
- PapéisQuanto aos dados da sua conta, somos controladores. Quanto ao que você insere sobre seus clientes e processos, o controlador é o seu escritório e nós somos operadores, tratando esses dados conforme as suas instruções.
A relação vigente, os países envolvidos, o mecanismo de transferência internacional e o encarregado estão na Política de Privacidade.